Japan

Japan
日本電気株式会社
サービスビジネス統括部 兼 サイバーセキュリティ戦略統括部
プロフェッショナル
釜山 公徳
「はじめに守りたいモノを定義する」、「セキュリティは投資である」とセキュリティの考えについて NEC の釜山公徳は語った。後からセキュリティを講じていくのではなく、予めデータを適切に定義した上でセキュリティを講じていくことを最初に強調した。
今回の Build におけるセキュリティ関連セッションは50以上開催され、日本で行われた Build Japan でも以下の2つの機能におけるセッションが開催された
・Microsoft Entra External ID
CIAM(Customer Identity and Access Management)の1つで、呼ばれるもので顧客の ID とアクセスの管理を行うソリューション
・GitHub Advanced Security for Azure DevOps
コードスキャン、シークレット(ID & Password)スキャン、依存関係(OSS 内の依存関係内の脆弱性)スキャンによりセキュリティチェックを行う機能
特に依存関係スキャンはサプライチェーンリスクに対する有用な機能である。
ここで、サプライチェーンリスクそのものについて解説する。
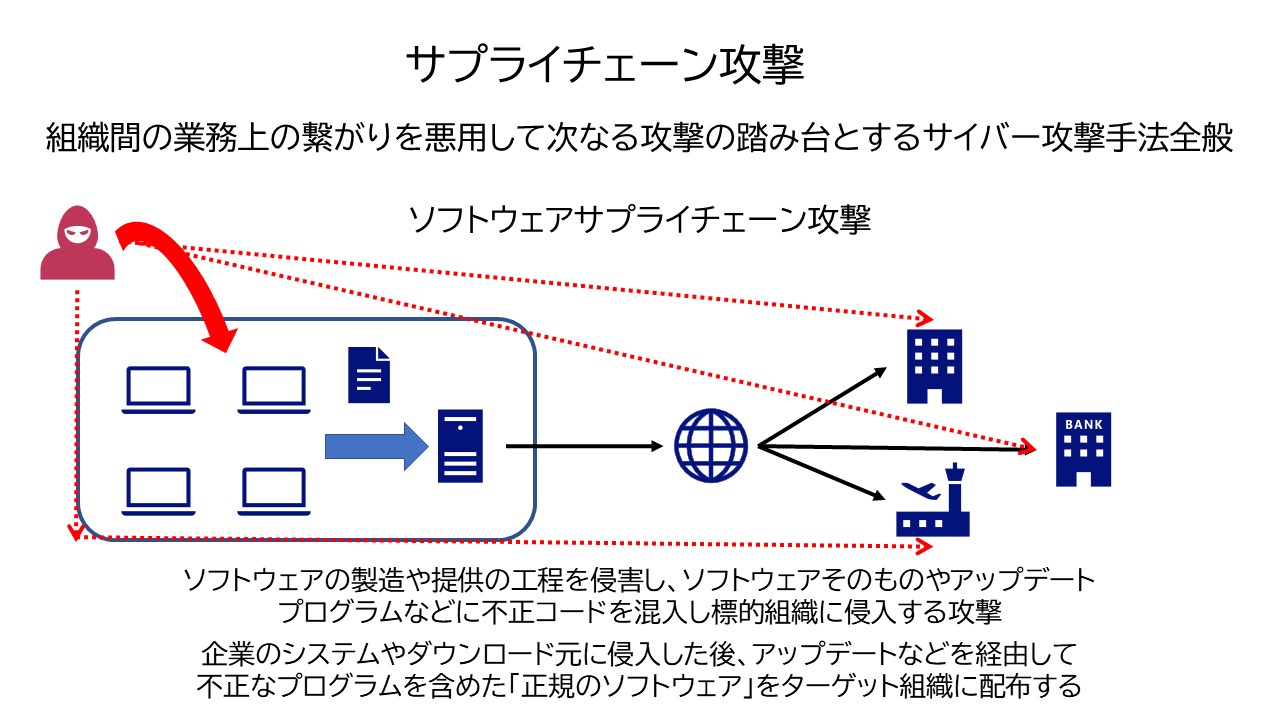
そもそもサプライチェーン攻撃とは組織間の業務上のつながりを悪用して次なる攻撃の踏み台とするサイバー攻撃手法全般のことを指す。
サプライチェーン攻撃
主なサプライチェーン攻撃としては次の3つに区分される。
直近での主なサイバー被害の例として、ソフトウェアサプライチェーン攻撃では、社内ネットワークを掌握されるという被害に1万以上の企業に与えた SolarWinds の事案、ビジネスサプライチェーン攻撃では、コロニアルパイプラインが操業停止に追い込まれたColonial Pipeline の事案が挙げられる。
GitHub Advanced Security for Azure DevOps では、これらのサプライチェーン事案において、必ずしも防止できるとは限らないが、リスク軽減に効果が見込めると締めくくった。
最後に今回発表された Microsoft Security Copilot のAI搭載のセキュリティ分析ツールについて利用シーンを交えた上で期待感を示した。
NECソリューションイノベータ株式会社
エンジニアリング推進本部
主任
亀川 和史
自らも開発者である NECソリューションイノベータの亀川和史は、最初に開発者にとって着目する機能を1機能1言で紹介した。
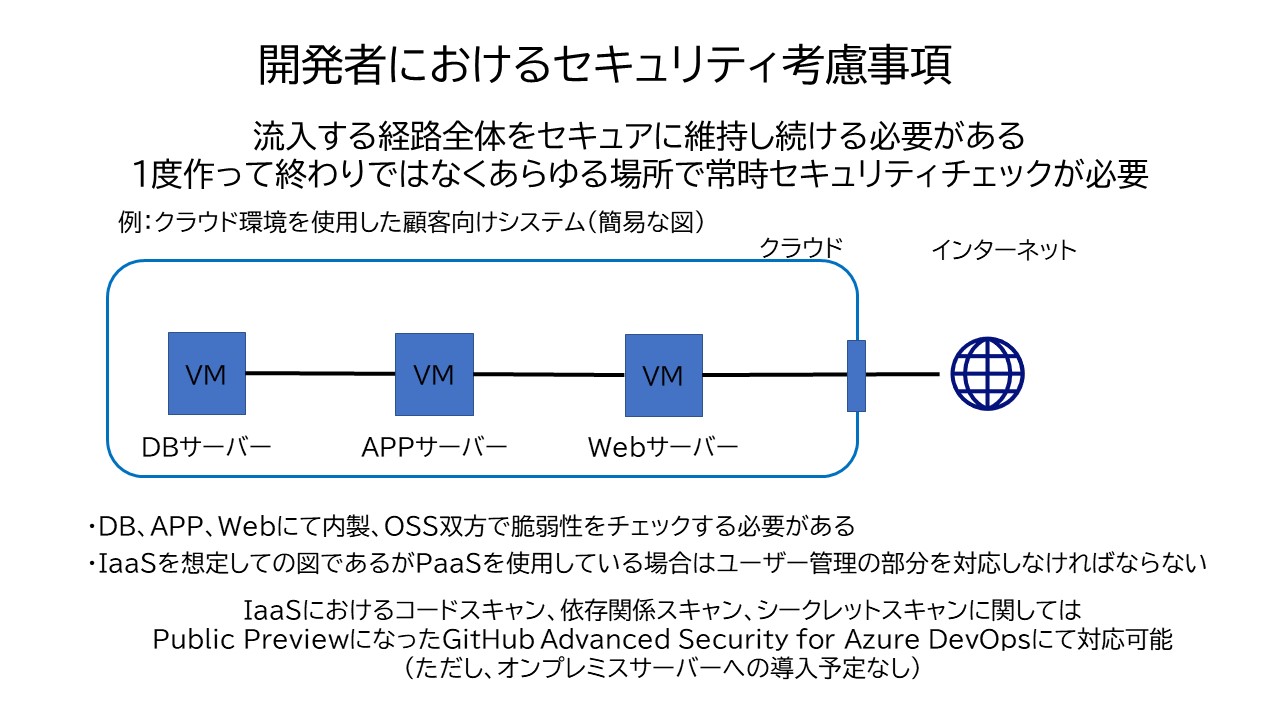
その上で開発者向けのセキュリティ考慮事項について解説。「作成したものはセキュアに維持し続けるもので一度作って終わりではない」と強調した。
開発者におけるセキュリティ考慮事項
GitHub Advanced Security で利用出来る機能が Azure DevOps で利用できる GitHub Advanced Security for Azure DevOps としてパブリックプレビュー版で公開されたことを解説した。
亀川氏の解説では、開発者の視点で技術とセキュリティの両面から注目すべき機能であることが示した。
また、今からでも使用できる Edge Workspace についても触れた。こちらはグループ内でURL 共有する際に Edge で共有する機能であり、OneDrive へのアクセス権限を付与する技術者ではなくても利用できる便利な機能として紹介した。
最後に「生成 AI と PaaS をうまく使って生産的な仕事をしましょう」という言葉で締めくくった。
執筆者プロフィール
 |
安倍 幸大(あべ ゆきひろ) 今年からMicrosoft Azureのプロモーションと技術を担当。 |