Japan
サイト内の現在位置

Pick Up
ブログ![]()
2026.9.9
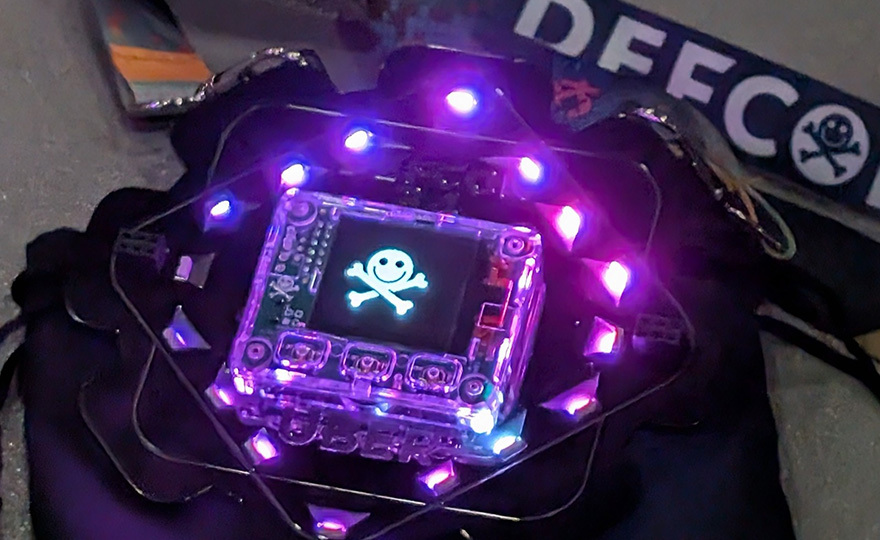
DEF CON 34 参戦記 ~国際チーム「Blue Water」の一員としてCTF Finals …
2026年8月に米国・ラスベガスで開催された世界最大級のセキュリティカンファレンス「DEF CON 34」…
トピックス![]()
2026.8.24
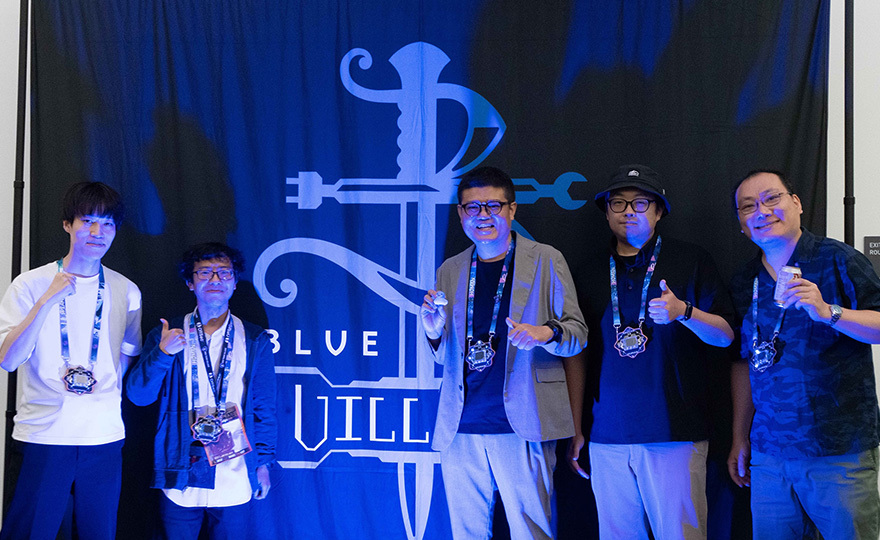
NEC 社員が国際チーム「Blue Water」に参画し、DEF CON 34 CTF Finals で世界1 位
NEC 社員が2026年 8 月 6 日から9日に米国・ラスベガスで開催された世界最大級のセキュリティ…
ブログ![]()
2026.4.16
【NEC技報 BluStellar特集号】サイバーセキュリティダッシュボードによる包括的なセキュリティ経営の実現
DXやAIの急速な進展により、サイバー脅威は年々増加・高度化していま…
CISO OFFICE BLOG

NEC CISO OFFICEの日々の活動成果についてお届けします。
新着記事
・DEF CON 34 参戦記 ~国際チーム「Blue Water」の一員としてCTF Finals 世界1位、Village CTFでも「NECotas」で4コンテスト上位入賞~
過去の記事はこちら
セキュリティDXの取り組み
-
サイバーセキュリティダッシュボードによるデータドリブン変革
NECグループに対するサイバー攻撃状況や各社・各部門毎のリスク状況を可視化し、一つのView(共通言語)とすることで経営陣の迅速な意思決定や全社員の危機意識を醸成。ガラス張りによる自律的なアクションを促進します。
一覧
- 2026年9月9日
- ブログ
- 2026年8月24日
- トピックス
- 2026年4月16日
- ブログ
- 2026年3月16日
- ブログ
過去のPick UPはこちら

NEC CISO OFFICE の
Role & Responsibility
サーバーセキュリティをめぐる環境は常に変化をしており、
対応には不断の継続力が求められます。
NECは「Value Creator」として社会の安心・安全の実現のため、
最先端のテクノロジーを駆使したゼロトラストセキュリティを実現するとともに、
NECグループのセキュリティガバナンスの強化に全力で取り組んでおります。
対応には不断の継続力が求められます。
NECは「Value Creator」として社会の安心・安全の実現のため、
最先端のテクノロジーを駆使したゼロトラストセキュリティを実現するとともに、
NECグループのセキュリティガバナンスの強化に全力で取り組んでおります。
また、サイバー脅威が日々増大する昨今、産学官連携に注力し
セキュアで活力のあるグローバルなサイバー空間の維持・増進を促進しております。
セキュアで活力のあるグローバルなサイバー空間の維持・増進を促進しております。
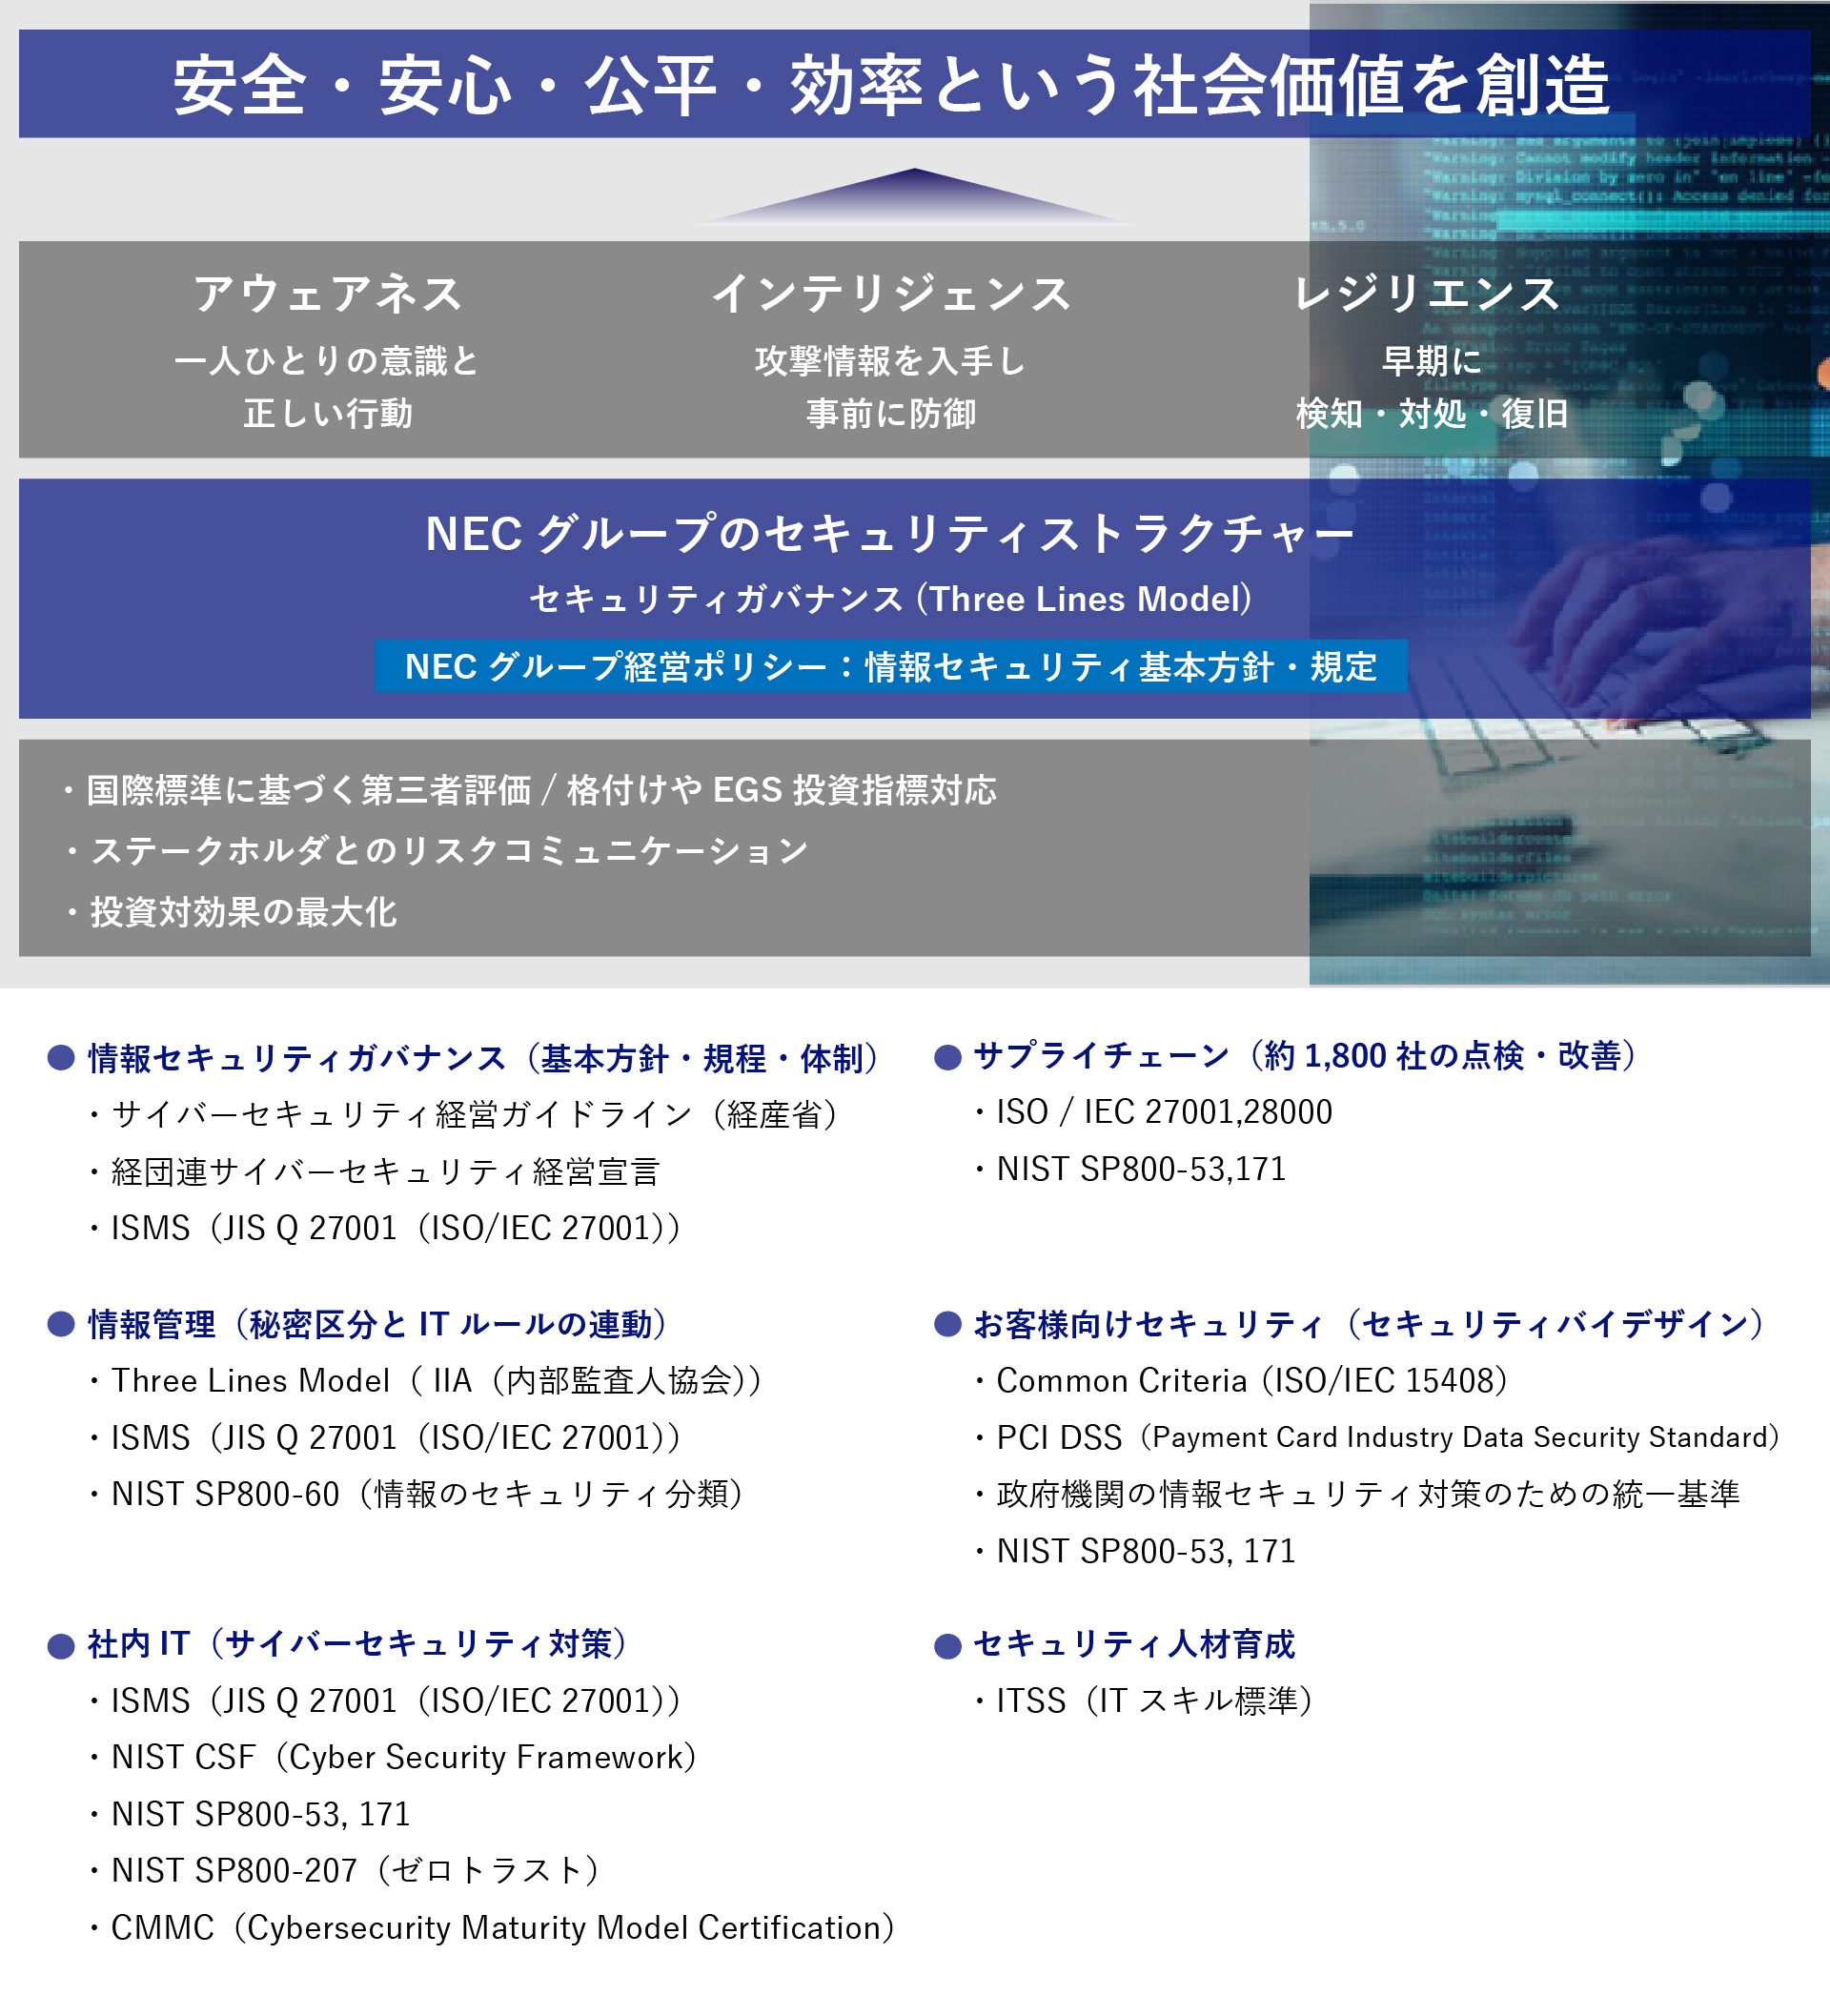
社内セキュリティ対策の考え方
企業活動におけるデジタル環境への依存度は増大し、サイバー攻撃が企業活動に深刻な影響を及ぼす恐れも増大しております。
そのため、サイバーセキュリティリスクがリスクマネジメントにおける重要課題であることを認識し、
迅速な対策推進を講じる必要があります。
サイバーセキュリティ確保に関する責務を全うするには、自社のみならず、国内外の拠点、ビジネスパートナーや委託先、
サプライチェーン全体にわたるサイバーセキュリティ対策を徹底し、平時及び緊急時いずれにおいても、
社員一人一人が当事者意識を持ち、積極的なリスクコミュニケーションを行うことが重要です。
サイバーセキュリティ経営報告書
 NECは、ゼロトラストセキュリティプラットフォームおよびセキュアなAIプラットフォームの実現、独自のサイバー脅威インテリジェンス、国産AI技術を活用した安全性・機能性の両立、サプライチェーンへの対策強化、セキュリティ人材の育成などに注力し、深刻化するサイバー攻撃に対するインテリジェンス(事前防御)やレジリエンス(攻撃からの回復能力)の強化、実行体制を構築しています。 下記では、NECグループの情報セキュリティに関する最新の取り組みをご紹介しています。
サイバーセキュリティ経営報告書