Japan
サイト内の現在位置
WebSAM Cloud 構成管理・脆弱性管理ソリューション 特長・機能
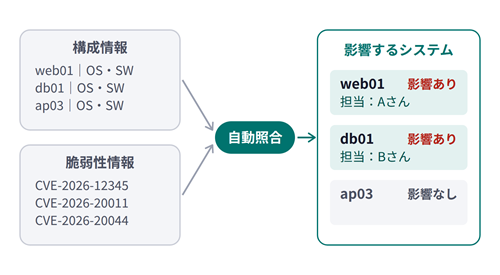
1.収集した情報を自動照合し影響システムを自動で特定
構成台帳・構成検出ツール・脆弱性検知ツールと連携し、それぞれ分かれていた構成情報と脆弱性情報を1か所に集約することで、影響するシステムと担当者の特定から対応管理までを一元管理
- 組織情報(担当者・ベンダー) 、システム特性(資産重要度・ネットワーク露出)をマスター化
- 各ツールを見に行かず、WebSAM Cloud1つで構成管理・脆弱性管理が可能になり、サイロ化した管理の解消へ
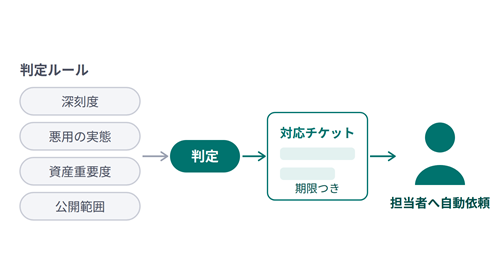
2.ルールに基づいて担当者へ自動依頼・自動フォロー
深刻度や資産の重要度などのルールにより、対応が必要な脆弱性だけを判定し、担当者へ対応チケットを自動で発行・通知。期限と進捗も管理され、依頼の出し忘れや対応の遅れを防止へ
- 脆弱性対応担当者の特定や、対応依頼、督促において メールなどでの手作業連絡が不要となり、工数削減に寄与
- 自動化による対応漏れの防止で、ガバナンス確立へ
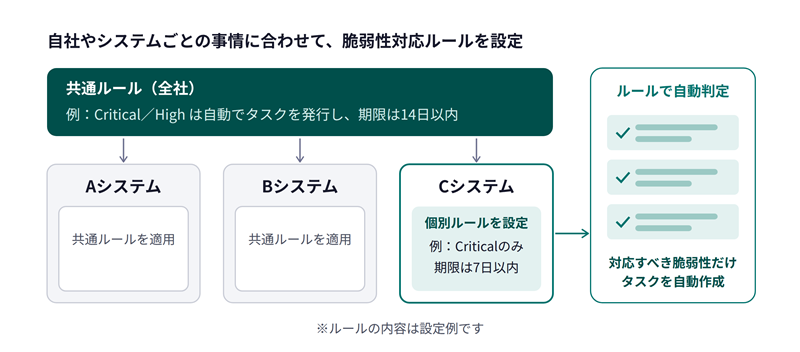
脆弱性対応ルールの設定
全社やプロジェクトごとなど個別の事情をもとに、脆弱性対応ルールの設定変更が可能です。
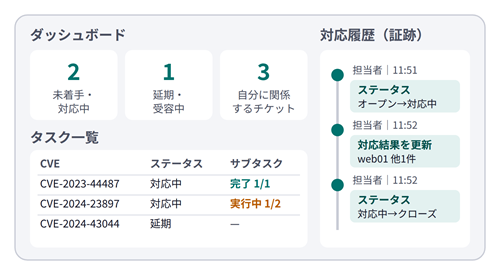
3.対応状況・承認・証跡をダッシュボードで可視化
対応状況が集約により、進捗や滞留をダッシュボードで確認可能。誰が・いつ・どのような対応や判断を行ったかが証跡として記録され、経営・監査・取引先に対して根拠をもった説明が可能
- 対応状況の可視化により、集計、報告作業の負担削減へ
- 対応遅延などのリスクに気づきやすい
資料ダウンロードはこちら
無料トライアルを始める