
Japan
サイト内の現在位置を表示しています。
AWS環境におけるCLUSTERPRO Xの定番構成をまとめました
CLUSTERPRO オフィシャルブログ ~クラブロ~
- ※2025年11月にAWS Route 53がVPCエンドポイントに対応したため、DNS名制御によるHAクラスター構成の場合にインターネット接続は必須ではなくなりました。
VPCエンドポイントを利用したDNS名制御によるHAクラスターの構築の記事は以下を参照ください。
はじめに
CLUSTERPRO Xを使用してAmazon Web Sevices(以降、AWS)でHAクラスターを構築する際の定番構成とHAクラスター構成の選択方法をまとめてみました。
AWSにおけるHAクラスター構成は、構築ガイドに記載している基本構成からブログでご紹介している応用構成まで様々なHAクラスター構成があります。
ただ、たくさんの構成がある分、実際にどのHAクラスターを選択すればよいか迷ってしまうこともあると思います。
本ブログでは、HAクラスターの利用シーンからHAクラスター構成が選択できるように、構築ガイドや過去のブログでご紹介したAWSにおけるHAクラスター構成の特徴や用途、選択方法をまとめました。
また、過去のブログでご紹介したHAクラスター構成を組み合わせた、AWSにおけるベストプラクティス構成について、 こちらでご紹介していますので併せて参照ください。
- ※この記事は2020/09時点の情報を基に作成しています。
この記事の内容
1. AWSにおけるHAクラスター構成
1.1 HAクラスター構成の一覧
CLUSTERPROを使用したAWSにおけるHAクラスター構成は、構築ガイドに記載している基本構成と様々な活用事例をブログでご紹介した応用構成があります。
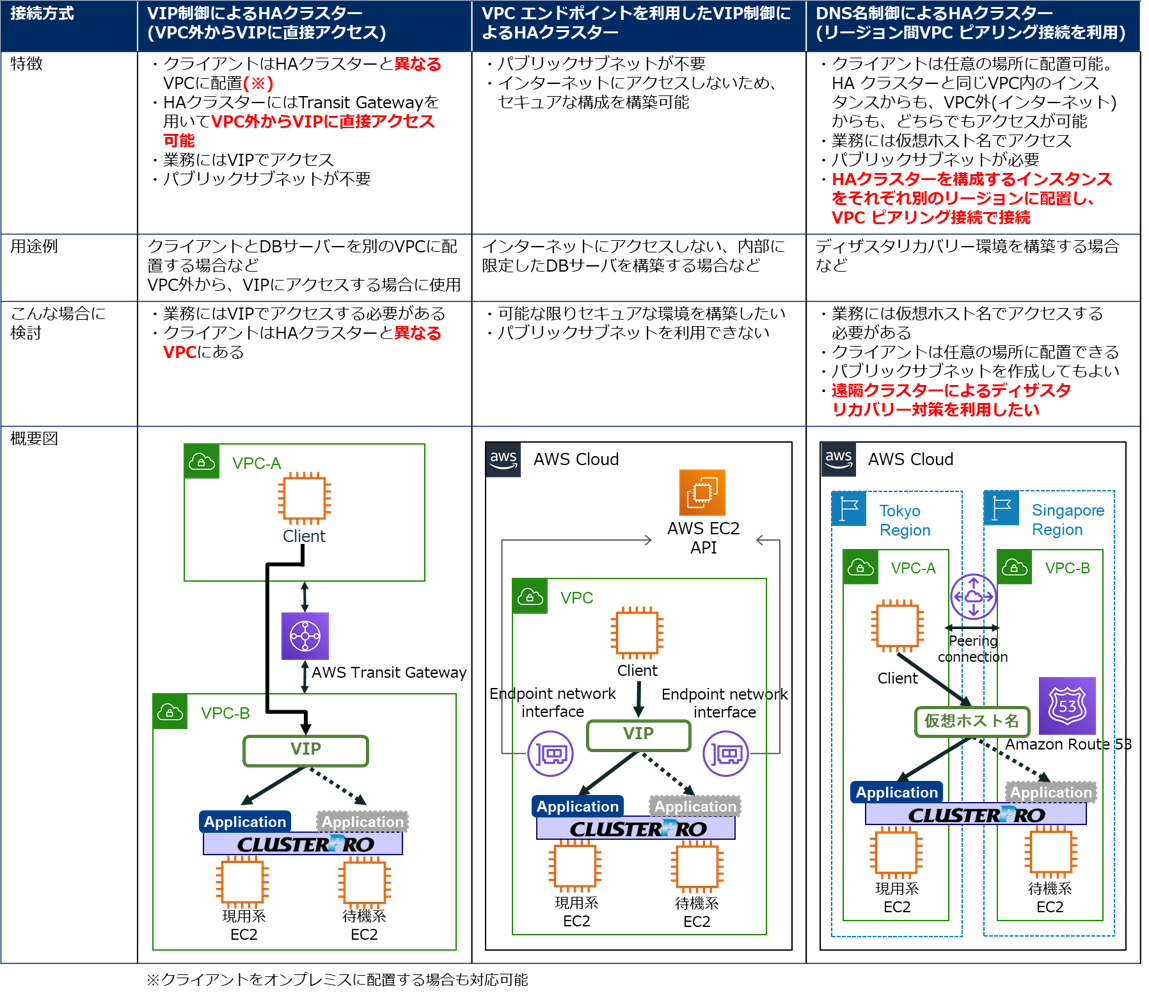
構築ガイドのHAクラスター構成と過去のブログでご紹介した代表的なHAクラスター構成の一覧を下記リンクの表にまとめましたので、各HAクラスターの特徴や用途例についてはこちらを参照ください。
2. ガイドに記載している基本構成
3. ブログに記載している応用構成
1.2 HAクラスター構成の選択方法
AWSにおけるHAクラスター構成は、クライアントの配置場所やクライアントがHAクラスターにアクセスする方法などによって異なります。
例えば、以下のような項目に合わせて、それぞれ選択可能なHAクラスター構成があります。
HAクラスターにアクセスするクライアントをどこに配置するか?
業務アプリケーションへどのようにアクセスするか?
HAクラスターからインターネットへのアクセスを許可するかどうか?
この中でも、クライアントの配置場所(どこからHAクラスターにアクセスしてくるか)によって選択するべきHAクラスター構成は大きく分かれます。
そこで、まずはクライアントの配置場所によって利用可能なHAクラスター構成を選択していきます。
なお、基本的なHAクラスターの構成では、HAクラスターからインターネットへのアクセスが必要になります。
HAクラスターからインターネットへアクセスさせたくない場合は、後述の「HAクラスターからインターネットへアクセスしたくない場合」の構成も併せて参照ください。
「同一VPC内のインスタンス」からHAクラスターへアクセスする場合
→2.1 VIP制御によるHAクラスター
「インターネット」からHAクラスターへアクセスする場合
→2.2 EIP制御によるHAクラスター
「オンプレミス環境(イントラネット)」からAWS Direct ConnectやVPN接続を使用してHAクラスターへアクセスする場合
→2.3 DNS制御によるHAクラスター
HAクラスター構成の前提として、CLUSTERPRO XのAWS関連リソースはAWS Command Line Interface(以降、AWS CLI)を利用しています。
HAクラスターを構成するインスタンスは、AWS CLIの実行時にリージョンのエンドポイントにアクセスする必要があるため、基本的にHAクラスターがインターネットへアクセスする(パブリックサブネットを使用する)必要があります。
セキュリティなどの理由により、HAクラスターからインターネットへアクセスさせたくない場合は以下の構成をご検討ください。
HAクラスターからインターネットへアクセスしたくない場合
→3.2 VPC エンドポイントを利用したVIP制御によるHAクラスター
例えば、以下のような項目に合わせて、それぞれ選択可能なHAクラスター構成があります。
HAクラスターにアクセスするクライアントをどこに配置するか?
- ・HAクラスターにアクセスするクライアントをHAクラスターと同じAmazon Virtual Private Cloud(以下、VPC)内に配置する
- ・HAクラスターにアクセスするクライアントをオンプレミス環境に配置する
業務アプリケーションへどのようにアクセスするか?
- ・クライアントからHAクラスターに仮想IPアドレス(以降、VIP)でアクセスする
- ・クライアントからHAクラスターに仮想ホスト名(DNS名)でアクセスする
HAクラスターからインターネットへのアクセスを許可するかどうか?
- ・ セキュリティの観点で、HAクラスターからインターネットへアクセスさせたくない
この中でも、クライアントの配置場所(どこからHAクラスターにアクセスしてくるか)によって選択するべきHAクラスター構成は大きく分かれます。
そこで、まずはクライアントの配置場所によって利用可能なHAクラスター構成を選択していきます。
なお、基本的なHAクラスターの構成では、HAクラスターからインターネットへのアクセスが必要になります。
HAクラスターからインターネットへアクセスさせたくない場合は、後述の「HAクラスターからインターネットへアクセスしたくない場合」の構成も併せて参照ください。
「同一VPC内のインスタンス」からHAクラスターへアクセスする場合
→2.1 VIP制御によるHAクラスター
仮想IPアドレス(VIP)へアクセス
→2.3 DNS制御によるHAクラスターAmazon Route53(プライベートホストゾーン)で提供される仮想ホスト名(DNS名)に対してアクセス
「インターネット」からHAクラスターへアクセスする場合
→2.2 EIP制御によるHAクラスター
Elastic IPで提供されるグローバルIPに対してアクセス
→2.3 DNS制御によるHAクラスターAmazon Route53(パブリックホストゾーン)で提供される仮想ホスト名(DNS名)に対してアクセス
「オンプレミス環境(イントラネット)」からAWS Direct ConnectやVPN接続を使用してHAクラスターへアクセスする場合
→2.3 DNS制御によるHAクラスター
Amazon Route53(プライベートホストゾーン)をRoute53 ResolverまたはDNSサーバーと連携することで仮想ホスト名(DNS名)に対してアクセス
→3.1 VIP制御によるHAクラスター(VPC外からVIPにアクセス)AWS Transit Gateway(以降、Transit Gateway)と連携することでVIPにアクセス
HAクラスター構成の前提として、CLUSTERPRO XのAWS関連リソースはAWS Command Line Interface(以降、AWS CLI)を利用しています。
HAクラスターを構成するインスタンスは、AWS CLIの実行時にリージョンのエンドポイントにアクセスする必要があるため、基本的にHAクラスターがインターネットへアクセスする(パブリックサブネットを使用する)必要があります。
セキュリティなどの理由により、HAクラスターからインターネットへアクセスさせたくない場合は以下の構成をご検討ください。
HAクラスターからインターネットへアクセスしたくない場合
→3.2 VPC エンドポイントを利用したVIP制御によるHAクラスター
VPCエンドポイントと連携することで、HAクラスターからインターネットへのアクセスが不要
本構成と組み合わせることで、「2.1 VIP制御によるHAクラスター」、「3.1 VIP制御によるHAクラスター(VPC外からVIPにアクセス)」についてもHAクラスターからインターネットへのアクセスが不要になります。
本構成と組み合わせることで、「2.1 VIP制御によるHAクラスター」、「3.1 VIP制御によるHAクラスター(VPC外からVIPにアクセス)」についてもHAクラスターからインターネットへのアクセスが不要になります。
2. ガイドに記載している基本構成
CLUSTERPRO Xでは、AWS向けの構築ガイドをご用意しています。
このガイドに記載されている構成を3つご紹介します。
【参考】
- ソフトウェア構築ガイド > Amazon Web Services向けHAクラスタ構築ガイド
- ソフトウェア構築ガイド > Amazon Web Services向けHAクラスタ構築ガイド

2.1 VIP制御によるHAクラスター
HAクラスターと同じVPC内のクライアントから、CLUSTERPRO Xで管理するVIPを使用して、HAクラスターにアクセスする構成です。
CLUSTERPRO Xを使用したAWSにおけるHAクラスター構成の中で、最も標準的な構成です。
AWSの仕様により、VPC外からVIPにアクセスすることができないため、クライアントはHAクラスターと同じVPC内に配置する必要があります。
例えば、DBサーバーをHAクラスター化し、同じVPC内のWebサーバーからVIPを使用してDBサーバーにアクセスする場合などに用いられます。
クライアントからHAクラスターにVIPを使用してアクセスしたい場合や、HAクラスターをプライベートサブネット内に配置したい場合にご検討ください。
【参考】
- ソフトウェア構築ガイド > Amazon Web Services向けHAクラスタ構築ガイド > VIP 制御による HA クラスタ
- ソフトウェア構築ガイド > Amazon Web Services向けHAクラスタ構築ガイド > VIP 制御による HA クラスタ

上記でAWSの仕様により、VPC外からVIPにアクセスすることができないと記載していますが、Transit Gatewayと連携することで、VPC外のクライアントからVIPを使用してHAクラスターにアクセスすることも可能です。
「3.1 VIP制御によるHAクラスター(VPC外からVIPに直接アクセス)」を参照ください。
また、構築ガイドではNATインスタンスを使用してHAクラスターからインターネットへアクセスしていますが、HAクラスターからインターネットへアクセスさせない構成も構築可能です。
「3.2 VPC エンドポイントを利用したVIP制御によるHAクラスター」を参照ください。
- ※VIP制御によるHAクラスターのみ、インターネットへのアクセスが不要です。
DNS制御によるHAクラスターは、インターネットへのアクセスが必要です。
2.2 EIP制御によるHAクラスター
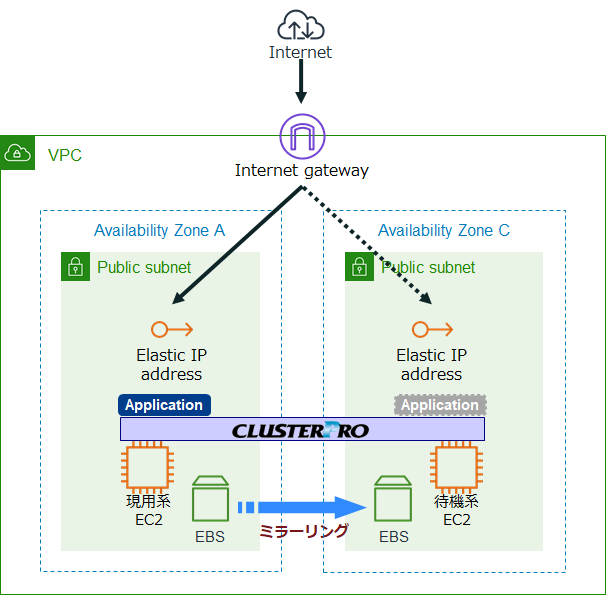
HAクラスターを配置するVPC外のクライアントからインターネット経由で、Elastic IP address(以下、EIP)として割り当てられたグローバルIPアドレスを通して、HAクラスターにアクセスする構成です。
HAクラスターが直接インターネットに公開されます。
例えば、オンラインショッピングにおけるWebサーバーをHAクラスター化する際に用いられます。
HAクラスターを配置するVPC外のクライアントからHAクラスターにアクセスする必要がある場合などにご検討ください。
【参考】
- ソフトウェア構築ガイド > Amazon Web Services向けHAクラスタ構築ガイド > EIP 制御による HA クラスタ
- ソフトウェア構築ガイド > Amazon Web Services向けHAクラスタ構築ガイド > EIP 制御による HA クラスタ
2.3 DNS名制御によるHAクラスター
クライアントからHAクラスターへアクセスする際に、Amazon Route 53(以降、Route 53)で提供される同一の仮想ホスト名(DNS名)を利用してアクセスする構成です。
クライアントはHAクラスターと同じVPC内、VPCの外、どちらにも配置することができます。
Route53のプライベートホストゾーンと連携することでVPC内に閉じたHAクラスター構成にすることや、Route53のパブリックホストゾーンと連携することでHAクラスターをインターネットに公開することも可能です。
HAクラスターをVPC内に公開する場合、インターネットに公開する場合のどちらにおいても、Route53の切り替えのために、HAクラスターからインターネットへのアクセスが必要になります。
【参考】
- ソフトウェア構築ガイド > Amazon Web Services向けHAクラスタ構築ガイド > DNS 名制御による HA クラスタ
- ソフトウェア構築ガイド > Amazon Web Services向けHAクラスタ構築ガイド > DNS 名制御による HA クラスタ
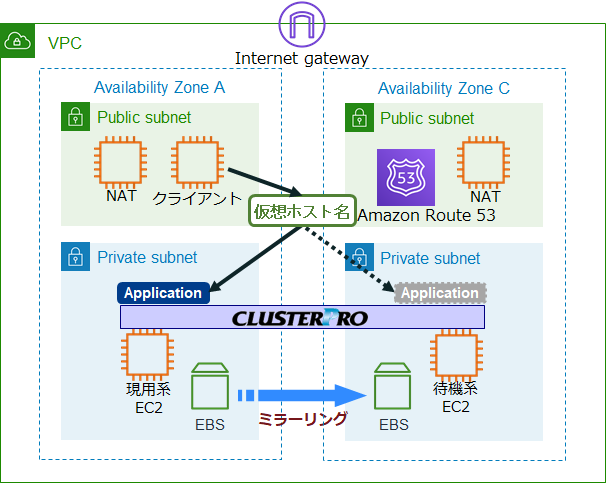
ガイドではHAクラスターと同じVPC内にクライアントがある環境を想定していますが、以下の場合でも利用できます。
構成のイメージは当ブログの「2. AWS DNSリソースのメリット」を参照ください。
- 1.クライアントがオンプレミス環境に存在し、オンプレミス環境とHAクラスターのVPCとの間がAWS Direct Connectで接続されている場合
- 2.HAクラスター環境を構成するインスタンスがそれぞれ別のVPCに配置され、VPC ピアリング接続で接続されている場合
- 3.HAクラスター環境を構成するインスタンスがそれぞれ別のリージョンに配置され、VPC ピアリング接続で接続されている場合
1.の構成の詳細は、以下を参照ください。 3.の構成は、「3.3 DNS名制御によるHAクラスター(リージョン間VPC ピアリング接続を利用)」を参照ください。
3. ブログに記載している応用構成
CLUSTERPRO Xでは、様々な活用事例、設計・設定のコツなどをブログとして掲載しています。
このブログで掲載したAWSの構成を3つご紹介します。
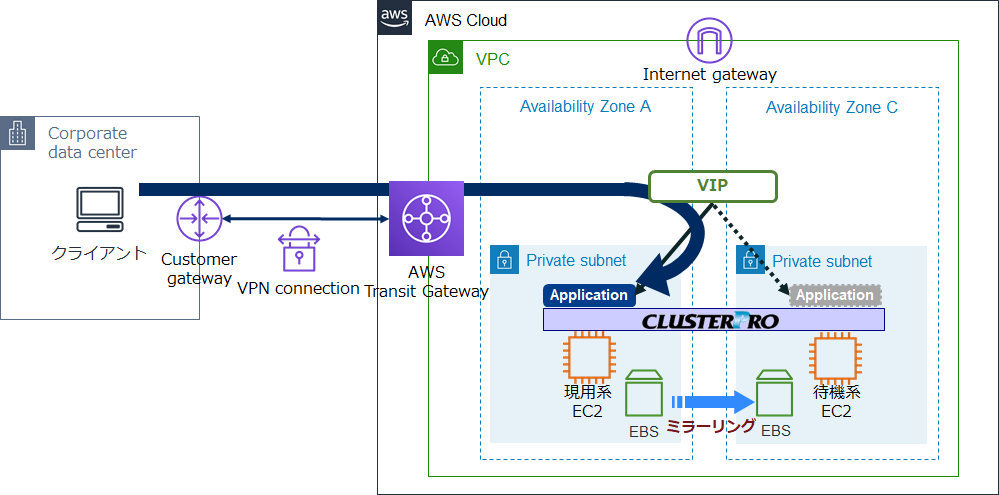
3.1 VIP制御によるHAクラスター(VPC外からVIPに直接アクセス)
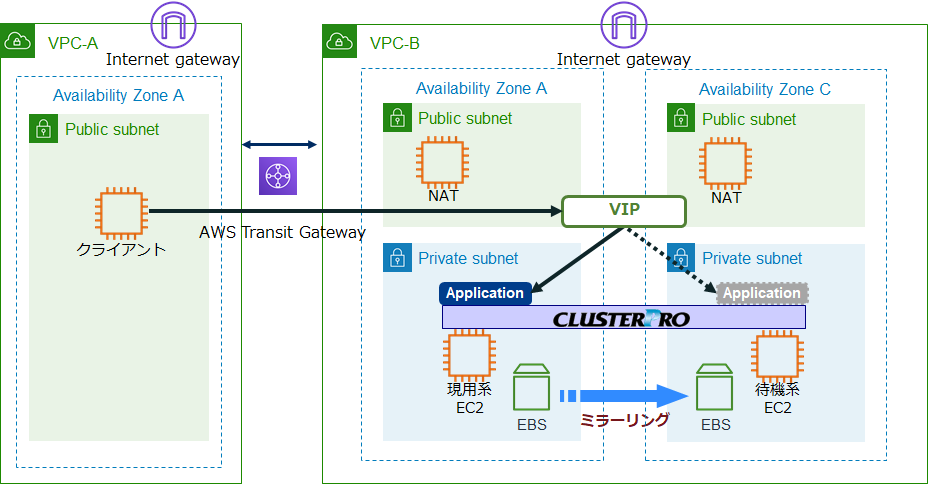
「2.1 VIP制御によるHAクラスター」と同じく、VIP制御によるHAクラスターですが、クライアントの配置が異なります。
本構成では、HAクラスターが配置されたVPCとは異なるVPC、またはオンプレミス環境に配置されたクライアントからVIPを使用してHAクラスターにアクセスします。
VIP制御によるHAクラスターではAWSの仕様により、本構成で紹介するTransit Gatewayを利用しない場合は、HAクラスターが配置されたVPCとは異なるVPC、またはオンプレミス環境に配置されたクライアントからVIPを使用してHAクラスターにアクセスすることはできません。
例えば、VPC ピアリング接続でVPC間を接続した場合やAWS Direct ConnectでオンプレミスとVPCを直接つないだ場合でも、VPC外のクライアントからVIPにアクセスすることができません。
本構成ではTransit Gatewayを利用することで、オンプレミス環境などのHAクラスターが存在するVPCとは異なる場所に配置されたクライアントからVIPを使用してHAクラスターにアクセスすることを可能としています。
クライアントがHAクラスターと別のVPCにある場合は、以下を参照ください。
3.2 VPC エンドポイントを利用したVIP制御によるHAクラスター
「2.1 VIP制御によるHAクラスター」と同じく、VIP制御によるHAクラスターですが、こちらはHAクラスターからインターネットへのアクセスが不要な構成です。
CLUSTERPRO XはHAクラスターを構成するインスタンスから、AWS CLIを利用してルートテーブルを変更することでVIPの接続先の切替の処理をしています。
AWS CLIの実行時はHAクラスターを構成するインスタンスがリージョンのエンドポイントにアクセスする必要があるため、基本的にインターネットへアクセスする必要があります。
この構成では、VPC エンドポイントを用いることで、VPC内のHAクラスターを構成するインスタンスからAWS CLIを利用してインターネットを通さずに、リージョンのエンドポイントにアクセスすることが可能となっています。
- ※VPC エンドポイントとはインターネットを経由することなく、VPCと他のAWSのサービスがプライベートにアクセスできるAWSのサービスです。
- ※VPC エンドポイントを利用した構成は、VIP制御によるHAクラスターのみ対象となります。
仮想ホスト名(DNS名)制御によるHAクラスターは、HAクラスターからインターネットへのアクセスが必須となります。
セキュリティなどの理由により、HAクラスターからインターネットへアクセスさせたくない場合などに検討ください。
詳細は、以下を参照ください。

3.3 DNS名制御によるHAクラスター(リージョン間VPC ピアリング接続を利用)
「2.3 DNS名制御によるHAクラスター」の中でも、HAクラスターを構成するインスタンスをそれぞれ別のリージョンに配置している構成です。
各リージョンのVPCをVPC ピアリング接続で接続することで、クライアントから仮想ホスト名(DNS名)へのアクセスを可能とします。
- ※VPC ピアリング接続でVPC間を接続した環境においては、クライアントからVPCを跨いでVIPにアクセスすることはできないため、VIP制御によるHAクラスターは対応不可となります。
Route 53にはアクセスできるため、DNS名制御によるHAクラスターであれば対応可能となります。
HAクラスターを構築するインスタンスをそれぞれ別のリージョンに配置し、災害対策を行いたい場合などに検討ください。
詳細は、以下を参照ください。

まとめ
今回は、構築ガイドや過去のブログでご紹介したHAクラスター構成を例に、HAクラスター構成の特徴や用途をまとめてご紹介いたしました。
AWS上にどのような構成でHAクラスターを構築すればよいか判断に迷った場合にご活用ください。
本記事の構成をご検討の際は、CLUSTERPROの試用版を用いて検証した後、ご提案・構築ください。
お問い合わせ
本記事に関するお問い合わせは、お問い合わせ窓口までお問い合わせください。
お問い合わせ窓口までお問い合わせください。