
Japan
サイト内の現在位置
サプライチェーンセキュリティの新常識「SCS評価制度」とは?
製造業が今取り組むべき実践対策
SCS評価制度への対応方針とAI時代のセキュリティ基本原則【2026.09.16】
カテゴリ:サプライチェーンセキュリティイベント・セミナー
サプライチェーンを狙ったサイバー攻撃が相次ぐ中、企業の対策は待ったなしの状況にあります。そこで、2026年8月25日、株式会社ビジネス・フォーラム事務局主催による「製造業セキュリティセミナー2026」が開催されました。
参画したNECは、「進化するサプライチェーン攻撃にどう備えるか~製造業のための実践サイバーセキュリティ対策」と題した講演を行いました。
ここでは、その内容についてご紹介いたします。
【講演者】
日本電気株式会社 サイバーディフェンス事業部門 サイバーディフェンス事業統括部
セキュリティコンサルティンググループ コンサルタント 松井紘大
情報処理安全確保支援士。2022年より、セキュリティマネジメントやガバナンス体制の改善を中心にセキュリティコンサルティング業務に従事。2026年よりICT-ISAC、JC3等の外部団体に参加。
【目次】
1.サプライチェーン攻撃の影響と背景
ここでは、進化するサプライチェーン攻撃に製造業がどのように備えるべきかについて、SCS評価制度を中心にお話しします。
まずお伝えしたいのは、サイバーセキュリティは情報システム部門だけの技術課題ではなく、製品を安定して生産し、お客様へ届け続けるための事業継続や供給責任に直結する経営課題であるということです。製造業では、自社だけでなく、多くの取引先、委託先、保守会社、海外拠点、クラウドサービスなどが複雑につながっており、一社の被害がサプライチェーン全体へ大きく波及する可能性があります。
近年、サプライチェーンや委託先を狙ったサイバー攻撃は重大な脅威として継続的に位置付けられています。その背景には、企業同士のつながりがより密接になり、一社だけでは事業を完結できない製造業特有の構造があります。例えば、委託先が利用していたリモート接続機器の脆弱性を悪用されたことで、自動車メーカーの複数工場が操業停止となった事例がありました。また、大手飲料メーカーがランサムウェア被害を受けたことで、受注や出荷が停止し、新商品の発売にも影響が及んだ事例もあります。
このように、他社から被害を受ける場合だけでなく、自社が被害企業となり取引先へ影響を与える場合もあるため、サプライチェーンリスクは双方向で考える必要があります。
さらに近年は、フロンティアAIの進化によって脅威の性質も変化しています。ただし、AIによって全く新しいリスクが生まれるというよりも、既存の攻撃がより高速化、自動化、大規模化することが重要なポイントです。生成AIの発展によって脆弱性の発見や攻撃コードの作成が容易になり、脆弱性が公開されてから攻撃が始まるまでの時間は大幅に短縮しています。そのため、従来のように「脆弱性が公表されてからパッチを適用すれば間に合う」という運用では十分に対応できない時代になりつつあります。したがって、資産管理や脆弱性管理、委託先管理の遅れが、これまで以上に事業停止のリスクへ直結すると考えています。
2.「SCS評価制度」とは
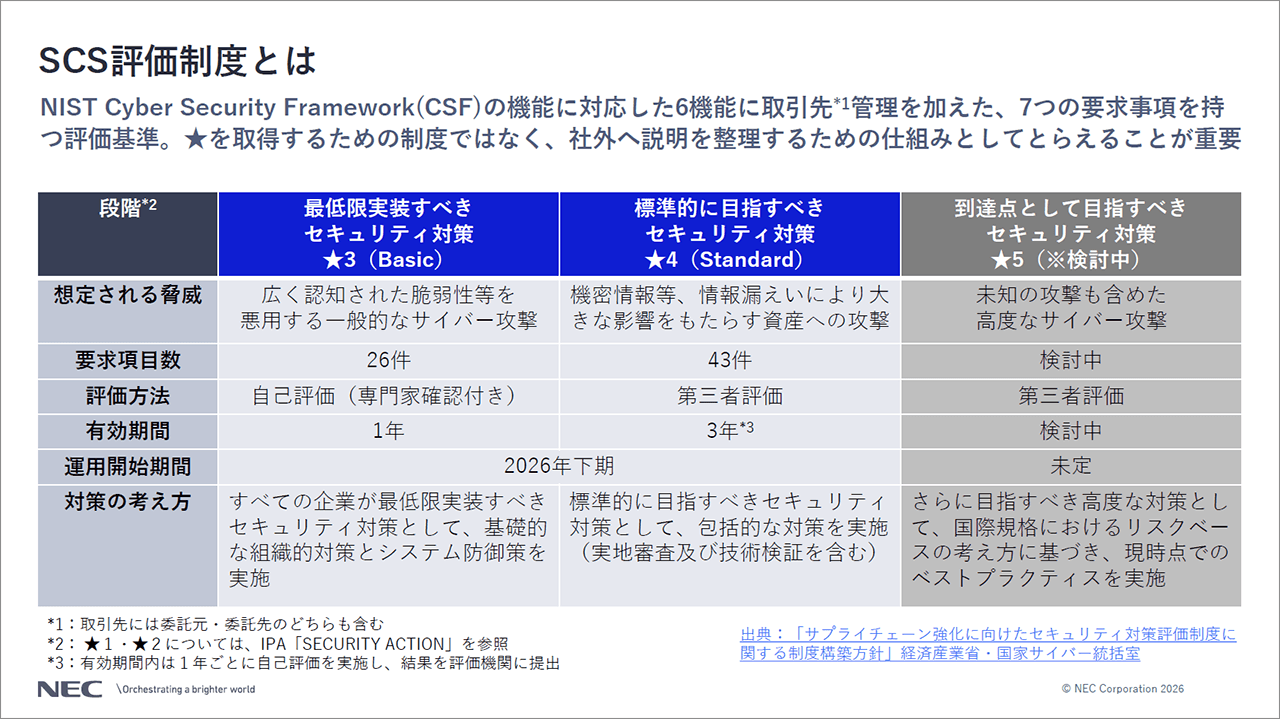
こうした状況の中で重要になるのが「SCS評価制度」(正式名称:サプライチェーン強化に向けたセキュリティ対策評価制度)です。この制度は、2026年3月に経済産業省および国家サイバー統括室によって制度構築方針が公表されました。NIST(米国国立標準技術研究所)のサイバーセキュリティフレームワークを基礎とし、統治、識別、防御、検知、対応、復旧という六つの機能に、取引先管理を加えた七つの要求事項で構成されています。
個社のセキュリティ対策が適切に実装されることで、取引企業間のサプライチェーンリスクの低減だけではなく、社会全体でのサイバーレジリエンス強化がなされることを目的としています。個々の企業のセキュリティ対策を評価するだけではなく、発注企業、受注企業双方にとって適切なセキュリティ対策の決定や対策状況の説明が容易かつ適切な「共通言語」となることで、様々な効果が期待されています。
なお、本制度では、サプライチェーン上の重要性や想定される脅威に応じて★3~★5の水準が想定されており、現時点では★3・★4の制度開始に向けて準備が進められています。 特に★4は第三者評価や技術検証体制の立ち上がり、申請企業の準備状況などが普及スピードに影響する可能性があります。こうした点も考慮し、この制度は単に★を取得するための認証制度として考えるのではなく、まずは自社のセキュリティ対策を社外へ説明し、取引先と共通の基準でセキュリティ水準を確認するための共通言語として活用することが重要だと考えています。
制度では★3から★5までが検討されていますが、特に中心となるのが★3と★4です。★3は、組織として最低限実装すべき基礎的な対策を求めるもので、専門家の確認を伴う自己評価が基本となります。一方、★4では要求項目が増えるだけでなく、第三者による評価、実地調査、証跡確認、インターネット公開機器への脆弱性検査など、実際に運用されていることまで確認される、より厳格な評価になります。つまり、ルールや文書を整備するだけではなく、そのルールが継続的に運用され、証拠として説明できる状態を作ることが求められます。
3.SCS評価制度への対応
では、実際にSCS評価制度へ対応する際には何から始めればよいのでしょうか。
まずは、SCS評価制度の目的や要求事項を理解し、自社の現状を把握することから始めることをお勧めします。
具体的には、制度の内容を確認するとともに、自社が制度の対象となる事業や取引先との関係を整理し、制度適用によるメリットや必要性を把握することが重要です。その上で、自社の現状(As-Is)と制度で求められる状態(To-Be)を整理し、対応が必要となる項目や優先順位を明確にしておくと、効率的に準備を進めることができます。
また、制度の詳細な評価基準は今後公開される予定ですが、公開後にスムーズに対応できるよう、現時点で把握できる要求事項を基にセルフチェックやギャップ整理を進めておくとよいでしょう。
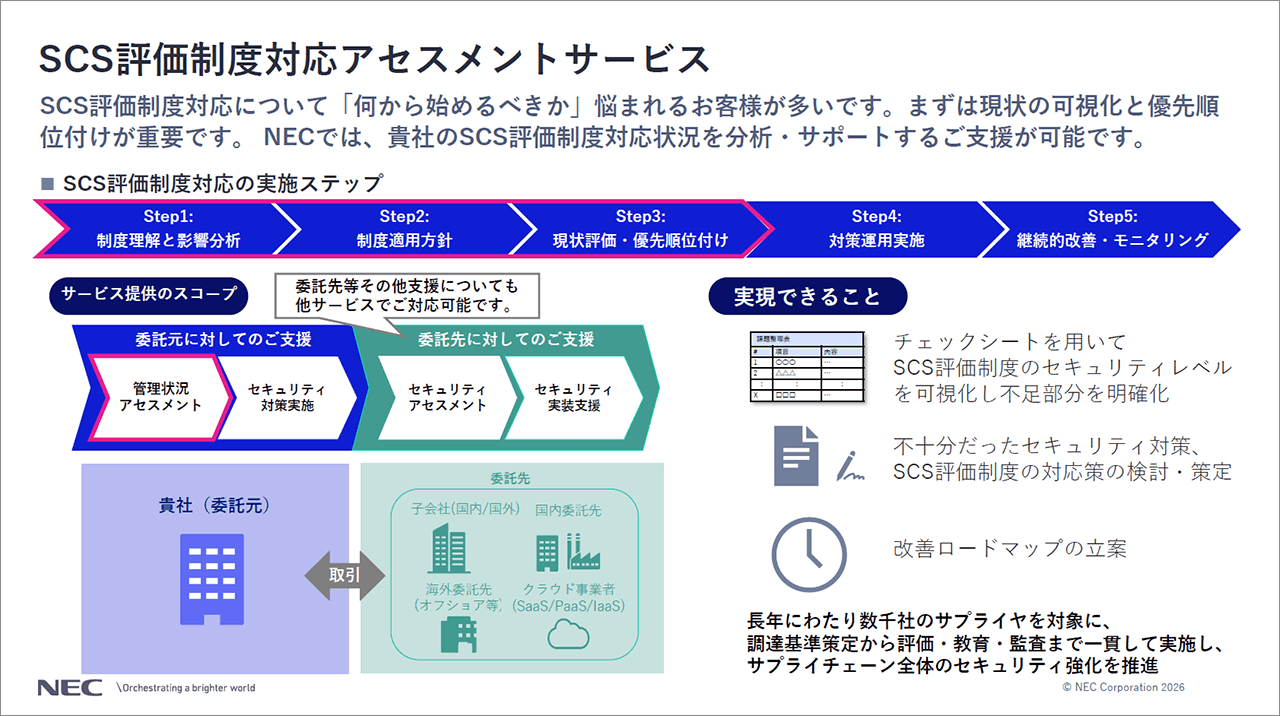
NECでは、5つのステップで進めることをお勧めしています。
ステップ1では、制度内容を理解し、自社への影響や取引上のメリット、説明責任を整理します。
ステップ2では、対象組織や対象システムを決め、★3と★4のどちらを目標とするか、対応体制を明確にします。
ステップ3では、アセスメントを実施し、現状と目指す姿、いわゆるAs-IsとTo-Beのギャップを把握します。
ステップ4では、優先順位を付けて必要な対策を導入し、必要に応じて評価申請へ進みます。
そしてステップ5では、年次の見直しや自己評価を継続し、改善を繰り返していくことが重要です。最初から対策導入を急ぐのではなく、現状把握を丁寧に行うことが成功への第一歩になります。
4.製造業の課題と対策
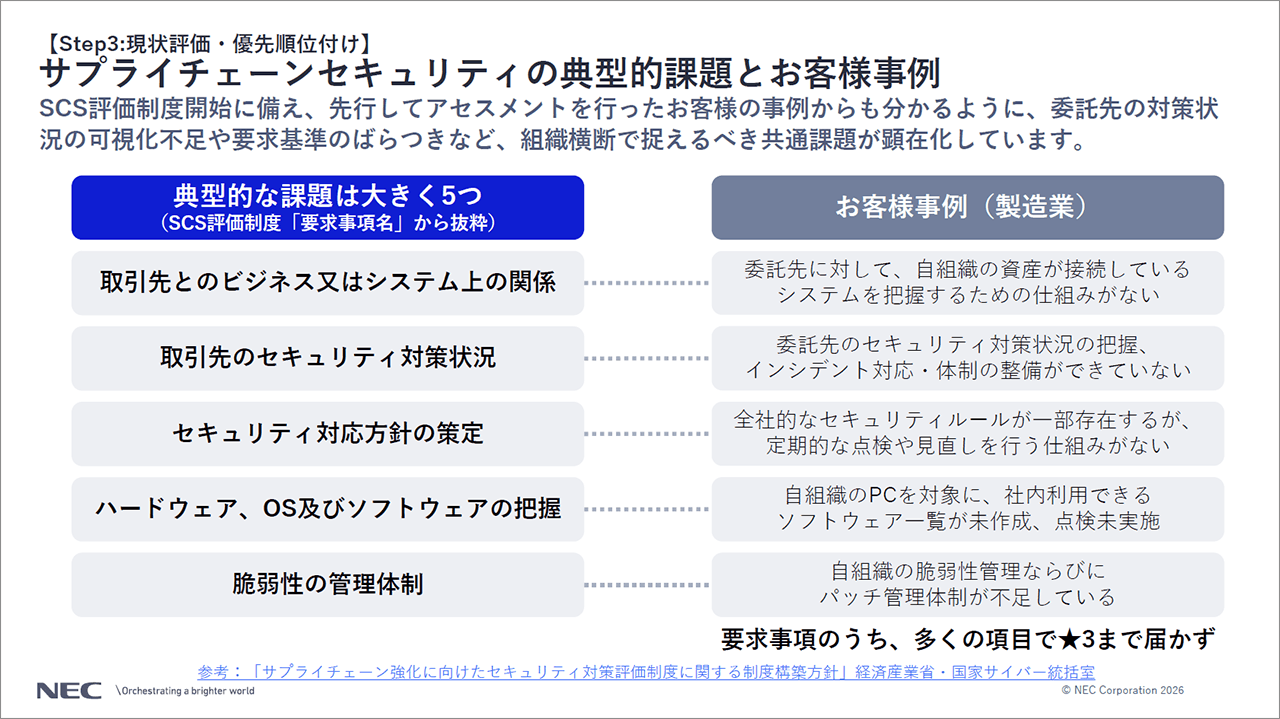
先行してアセスメントを実施した製造業のお客様では、多くの企業に共通する課題が見えてきました。
一つ目は、自社の資産がどの取引先や外部システムと接続しているか把握するための仕組みがないこと。
二つ目は、委託先のセキュリティ対策やインシデント対応体制を十分に確認できていないこと。
三つ目は、セキュリティポリシーが存在していても長年見直されず、実効性を説明できないこと。
四つ目は、社内で利用しているハードウェアやソフトウェアの一覧が整備されておらず、新たな脆弱性が発見された際に影響範囲を迅速に判断できないこと。
そして五つ目が、脆弱性管理体制そのものの不足です。特にAI時代では、脆弱性への対応速度が企業の安全性を大きく左右すると考えています。
これらの課題に対しては、組織的対策と技術的対策を分けて進めることが有効です。
組織面では、取引先の重要度に応じた委託先管理を整備し、すべての企業へ一律の要求をするのではなく、影響度に応じて段階的な基準を設定します。また、侵入されないことだけを目標とするのではなく、侵入された場合でも早期に検知し、対応し、復旧できる体制を整えることが重要です。さらに、セキュリティポリシーについても策定するだけで終わらせず、定期的な点検と改定を運用サイクルとして定着させる必要があります。
技術面では、脆弱性管理ツールの導入だけでなく、既存ツールの設定見直しや機能活用も有効です。また、将来的なSBOM活用も視野に入れながら、まずは自社で利用しているソフトウェアを正確に一覧化するところから始めることが現実的です。
5.フロンティアAI時代におけるSCS評価制度の価値
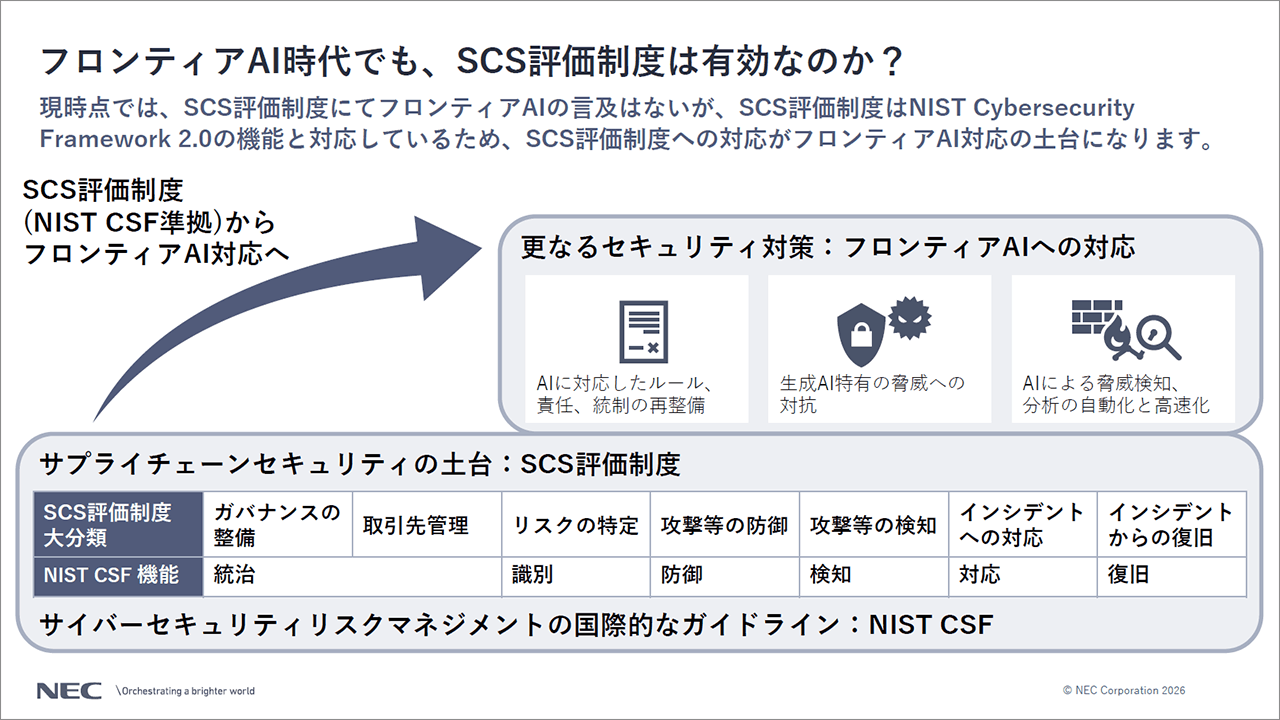
私は、フロンティアAI時代においてもSCS評価制度の価値はむしろ高まると考えています。現時点で公表されている★3・★4の要求事項には、AIに特化した直接的な要求事項はありませんが、AI時代に必要となるガバナンス、リスク管理、資産管理、検知、対応などの基本的なセキュリティ対策は、これまで以上に重要になります。 AIを安全に活用するためにも、まず責任体制や利用ルール、管理対象を整備する必要があります。また、攻撃者がAIを活用して攻撃を高速化するのであれば、防御側もAIを活用した脅威検知や分析、自動化によって対抗していくことが求められます。
AI時代に変わらないものは、セキュリティ対策の基本原則です。委託先リスクを把握すること、対応組織を構築すること、方針と責任を明確にすること、脆弱性を優先順位に応じて管理すること、そして守るべき資産を把握することは今後も変わりません。
一方で変えるべきなのは、その対象や運用方法、対応スピードです。例えば、管理対象は従来のソフトウェアだけではなくAIの利用状況まで広がり、委託先についてもAI活用の有無を確認する必要が出てくるでしょう。人間が最終判断を担いながらAIを業務へ取り入れる組織設計も重要になります。
6.NECの「SCS評価制度対応アセスメントサービス」
最後に、多くの企業が悩む「何から始めるべきか」という問いに対してです。SCS評価制度は要求範囲が広いため、すべてを一度に実施しようとすると大きな負担となります。そこで、まず現状の可視化と優先順位付けが最も重要になります。
NECでは、お客様のSCS評価制度対応状況を分析・サポートする「SCS評価制度対応アセスメントサービス」をご提供しております。先ほど、5つのステップで進めることをおすすめしていると申し上げましたが、このサービスではステップ1から3までをご支援いたします。チェックシートやヒアリングを通じて不足項目を明確にし、★3・★4を見据えたボトルネックを整理したうえで、どのような改善ロードマップを策定することが効果的か整理します。対応方針、担当組織、実施範囲、優先順位、必要な費用を明確にすることで、社内の合意形成や計画的な投資にもつなげることができます。
本講演で、最もお伝えしたいのは次の三点です。
一つ目は、サプライチェーン攻撃の増加とフロンティアAIの進化により、製造業におけるサイバーセキュリティは操業継続と供給責任を守るための経営課題になっていることです。
二つ目は、SCS評価制度への対応は、いきなり対策を導入するのではなく、自社の現状理解と制度の影響分析から始めることが重要であるということです。
そして三つ目は、AI時代になってもセキュリティの基本原則は変わらず、SCS評価制度への取り組みそのものが、これからのAI活用と高度化するサイバー脅威へ対応するための土台になるということです。
制度対応を目的化するのではなく、サプライチェーン全体の安全性と事業継続力を高める取り組みとして進めていただきたいと思います。
関連リンク
 製造業 Connect Online
製造業変革(MX)、AI変革(AX)の事例や資料・動画など、製造業における検討・意思決定に必要な情報をご提供します。
・セキュリティ特集(9月)
※掲載内容は予告なく変更する可能性がございます。


お問い合わせ